---
title: "IBM 2025 データ侵害のコスト:AIとシャドーAIがサイバーセキュリティをどう形成するか"
url: "https://www.aryaka.com/ja/blog/ibm-2025-cost-of-a-data-breach-how-ai-and-shadow-ai-shape-cybersecurity/"
markdown_url: "https://www.aryaka.com/ja/blog/ibm-2025-cost-of-a-data-breach-how-ai-and-shadow-ai-shape-cybersecurity.md"
llm_canonical: "https://www.aryaka.com/ja/blog/ibm-2025-cost-of-a-data-breach-how-ai-and-shadow-ai-shape-cybersecurity.md"
canonical_for_llm: true
entity_type: "Article"
primary_entity: "IBM 2025 データ侵害のコスト:AIとシャドーAIがサイバーセキュリティをどう形成するか"
citation_value: "Published on Aryaka; canonical URL https://www.aryaka.com/ja/blog/ibm-2025-cost-of-a-data-breach-how-ai-and-shadow-ai-shape-cybersecurity/."
last_updated: "2025-08-01T05:00:34-07:00"
---
IBM 2025 データ侵害のコスト:AIとシャドーAIがサイバーセキュリティをどう形成するか
新たに発表された「[IBM Cost of a Data Breach Report 2025](https://www.ibm.com/reports/data-breach)」は、良くも悪くもAIがサイバーセキュリティの状況をどのように再構築しているかを明らかにしています。
これらの洞察には、過去数年間の侵害コストの上下、これらの変動の要因、自動化とAIセキュリティツールの進歩、[シャドーAIの関連リスクなどが](https://www.aryaka.com/blog/shadow-ai-security-threats-unified-sase/)含まれます。この調査結果は、強力なAIガバナンスと統一されたセキュリティ戦略を持たない企業に対する警鐘となります。
2025年IBMデータ侵害コスト・レポートの主な結果
IBMの新しいレポートでは、AIが侵害のコストと頻度にどのような影響を及ぼしているかについて、いくつかの説得力のある洞察が示されています:
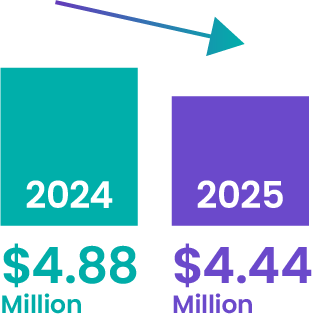
**良いニュースです:**
世界の侵害コストは**、2024年の488万ドルから** **2025年には444万ドルに**減少し、2023年の水準に戻りました。
AI、自動化、サイバーセキュリティ・ツールのおかげで、特定と封じ込めがより迅速になったことが、この減少の理由です。
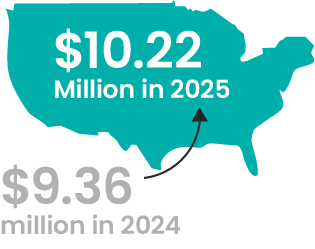
**悪いニュースもあります:**
米国の情報漏えいコストは上昇し、**2024年の936万ドルから**平均**1,022万**ドルに。米国は依然として情報漏えいのコストが最も高い地域です。
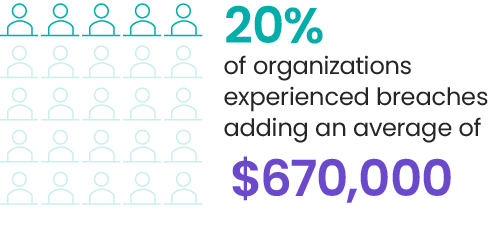
**シャドーAIは増大するリスク**
AIの不正使用に関連した侵害を経験した企業は20%に上り、侵害のコストは平均67万ドルに上りました。
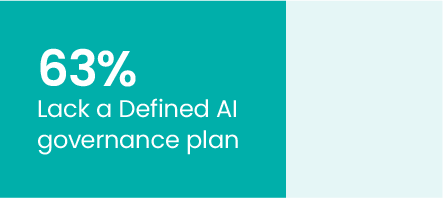
**AIガバナンスのギャップが蔓延**
調査対象となった組織の63%は、AIガバナンス計画を策定していないか、策定中です。
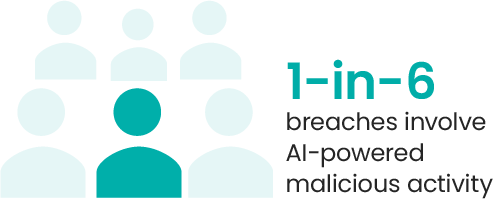
**AIによる攻撃が増加**
侵害の6件に1件が、AIを活用した悪意のある活動に関与しています。
これらの調査結果は、AIの導入により侵害対応が改善され、世界的に平均コストが削減された一方で、適切な監視とガバナンスが欠如しているため、リスクを急速に拡大させる新たな脆弱性が生じているという矛盾を浮き彫りにしています。
AIリスクへの対応におけるAryaka Unified SASE as a Serviceの役割
IBMの新レポートは、決定的なギャップを浮き彫りにしています:AIは強力なツールであると同時に潜在的な脅威でもあります。AIは強力なツールであると同時に潜在的な脅威でもあります。適切な可視化とガバナンスがなければ、組織はシャドーAIやAI主導の高度な攻撃によるリスクの増大に直面することになります。Aryaka Unified SASE as a Serviceは、[当社のグローバルなZero Trust WAN](https://www.aryaka.com/ja/unified-sase-platform/#Aryaka-Zero-Trust-WAN)上で統合ネットワーキングとセキュリティ機能を提供することにより、これらの課題に直接対処します。当社の[OnePASSアーキテクチャを](https://www.aryaka.com/ja/unified-sase-platform/#OnePASS-Architecture)採用したAryakaは、一貫したセキュリティポリシーを実施し、本社、支店、クラウドワークロード、リモートユーザーなど、あらゆる接続にわたって完全な可視性を提供します。
この統一されたアプローチにより、Aryakaは、企業が正規のワークロードのための高性能で安全なアクセスを維持しながら、不正なAIの使用に関連するリスクを検出、制御、軽減することを可能にします。
Aryaka CASBはどのようにシャドーAIから保護するか
IBMのレポートから得られた大きな洞察は、シャドーAI(ITの監督なしに従業員や部門によって使用される未承認または未管理のAIツール)がもたらすコストのかかる影響です。
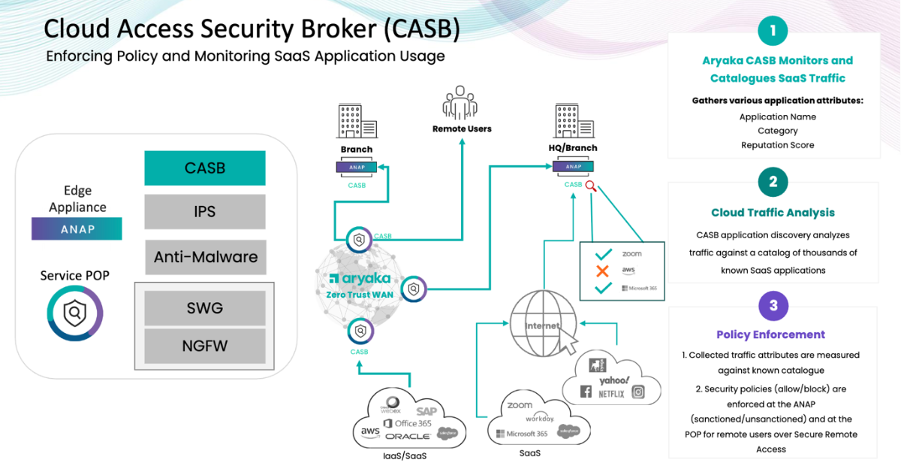
[Aryakaのクラウドアクセスセキュリティブローカー(CASB](https://www.aryaka.com/ja/datasheet/aryaka-casb-solution/))は、この課題に対処するために、次のような特化した設計になっています:
- 当社のANAPおよびPOPを通過するグローバルネットワークメッシュ全体のAIおよびSaaSアプリケーショントラフィックを特定します。
- 利用パターンを測定してリスクレベルを評価し、異常を検出します。
- AIアプリケーションの分類、公認ツールと非公認ツールの区別。
- リスクの高いAIの使用をブロックし、データ流出を防止し、ガバナンスフレームワークへのコンプライアンスを確保するために、リアルタイムでポリシーを実施します。
統一されたSASEサービスの一部としてCASBを提供することで、Aryakaは、複雑さや死角を増やすことなく、AIトラフィックの監視と制御を保証します。
Aryaka AI>Observe:AIを活用したセキュリティ強化
IBMの報告書はまた、AIが問題の一部であるだけでなく、解決策の一部でもあることを示しています。[Aryaka AI>Observeは](https://www.aryaka.com/ja/datasheet/ai-observe-security-solution/)、ネットワーク全体の脅威検出、遠隔測定分析、インシデント対応を強化するためにAIを採用しています。

AI学習と高度なアナリティクスを活用して、AI>観察:
- 本社、支社、クラウド、リモートのエンドポイントにわたるセキュリティイベントをリアルタイムで可視化します。
- 遠隔測定を相関させて、潜在的な侵害や悪意のある活動を示すパターンを検出します。
- 優先度の高いインシデントを強調表示し、主要なワークフローを自動化することで、応答時間を短縮します。
- ネットワーク全体の観測性を強化することで、セキュリティチームは、AI主導の攻撃を含む進化する脅威の先を行くことができます。
AIを活用した観察可能性と統一された執行を組み合わせることで、AryakaはIBMの報告書で指摘された監視のギャップを埋めることができます。
最終的な感想
IBM 2025 Cost of a Data Breach Reportは、2つの明確な真実を明らかにしています:AIは責任を持って活用されれば侵害コストを劇的に削減できますが、強力な監視がなければ新たな攻撃対象となります。シャドーAIとAIを活用した脅威は、ガバナンスを欠く組織にとって、すでに侵害コストを押し上げています。
Aryaka Unified SASE as a Serviceは、このような新たなリスクに対する防御に必要な可視性、制御、AIを活用した洞察を提供します。Aryakaは、AIの利用を管理する統合CASBと、検知と対応を強化するAI>Observeにより、企業がAIの利点を活用しながら、その危険性を軽減することを可能にします。
[Aryakaがネットワークとセキュリティをどのように融合させるのか、詳しくご覧ください。](https://www.aryaka.com/ja/why-unified-sase/)